


В Україні хакери поширюють небезпечний вірус через популярну перевірку на сайтах


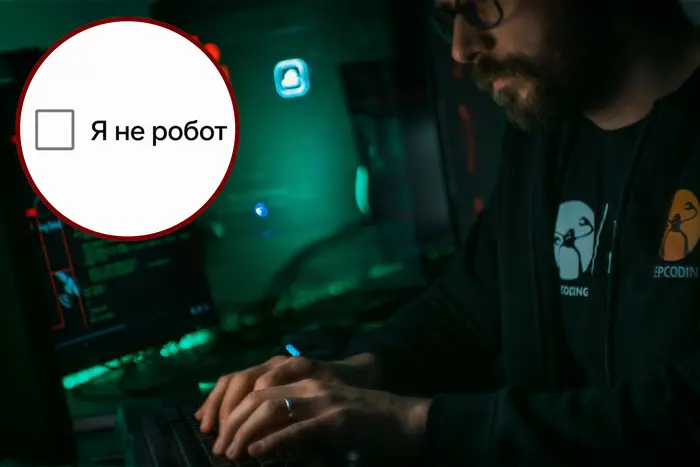
Зловмисники використовують понад 100 зламаних сайтів, щоб змусити користувачів самостійно запустити шкідливу програму
Національна команда реагування на кіберінциденти CERT-UA виявила масштабну кампанію з поширення шкідливого програмного забезпечення. Зловмисники маскують атаку під звичайну перевірку «Я не робот» на легітимних, але попередньо зламаних сайтах. Про це повідомляє «Главком» із посиланням на Держспецзв'язку.
Лише у вересні 2026 року фахівці CERT-UA зафіксували понад 100 скомпрометованих вебресурсів, на яких зловмисники розмістили шкідливий JavaScript-код.
Як працює підроблена перевірка «Я не робот»?
Коли користувач заходить на заражений сайт, перед ним може з'явитися підроблена сторінка перевірки Cloudflare. Вона імітує звичну процедуру підтвердження того, що відвідувач не є роботом. Однак замість звичайної CAPTCHA людині пропонують скопіювати та виконати певну команду. Якщо користувач виконує інструкцію, на комп'ютер завантажується та встановлюється шкідливе програмне забезпечення.
Зловмисники показують фальшиву сторінку не всім. Вона з'являється лише користувачам Windows, які потрапили на сайт із пошукових систем, зокрема Google, DuckDuckGo, meta.ua або bigmir.net. Одному користувачеві таку перевірку демонструють не частіше ніж двічі протягом 12 годин.
CERT-UA наголошує: справжні CAPTCHA та перевірки Cloudflare ніколи не вимагають натискати Win+R, відкривати командний рядок чи PowerShell або вставляти й запускати будь-які команди. Якщо сайт просить виконати такі дії, сторінку необхідно одразу закрити – навіть якщо сам ресурс користувачеві знайомий.
Вірус викрадає паролі та дозволяє керувати комп'ютером
Для керування інфраструктурою атаки зловмисники використовують блокчейн, зокрема мережі Polygon та Ethereum. Це дає їм змогу оперативно та непомітно змінювати налаштування атаки. Шкідливу програму LUNEXSTEALER маскують під легітимні файли. Зловмисники також використовують вразливості системних драйверів Windows, щоб обійти захисні механізми.
Після зараження на комп'ютері може непомітно з'явитися шкідливе браузерне розширення під виглядом «Microsoft Office Word Editor». Воно здатне викрадати логіни, паролі та історію відвідувань, а також дозволяє зловмисникам віддалено керувати комп'ютером.
Як захиститися від атаки?
CERT-UA рекомендує системним адміністраторам заборонити звичайним користувачам викликати вікно «Виконати» за допомогою Win+R та обмежити встановлення MSI-пакетів без прав адміністратора. Фахівці також радять увімкнути Microsoft Vulnerable Driver Blocklist для блокування вразливих драйверів та дозволити встановлення у браузерах лише перевірених розширень із «білого списку». Власникам зламаних ресурсів та користувачам, які виявили підроблену сторінку перевірки, CERT-UA рекомендує звернутися до фахівців команди.
Нагадаємо, напередодні мережа супермаркетів АТБ підтвердила хакерську атаку на свої ресурси. Зловмисники заявляли, що нібито отримали доступ до бази даних компанії, та вимагали $400 тис. за нерозголошення інформації.
Компанія водночас запевнила, що персональні дані клієнтів не були скомпрометовані, оскільки на атакованих ресурсах вони не зберігаються.





Коментарі — 0